مهم .... مهم .... مهم .... فيروس جديد امسحيه من جهازك قبل ما يشتغل ....‎ أنا لقيته!!!


حست وين احط الموضوع لأنه مهم قلت احطه بالعام والكل يشوفه
واتمنى مايكون مكرر
لان الكلمه هذي توترني


لا تستهينون فيه , والله اني لقيته في جهازي !!


نصيحه اتبعو الخطوات ولا تستهينون انا جربتها ,, وارسلت الايميل لكل المجموعه اللي عندي


هام وعاجل جداً


حصلته في جهازي بعد ما بحثت ....


خطوات سهله لمسح الفيروس ...


باقي كم يوم ويشتغل الفايروس واذا اشتغل سلم على جهازك


|| لكي تحافظ على جهازكـ اعمل كما في الصور القادمة||


قامت مجموعة من المبرمجين اليهود بإنتاج فايرس جديد

أخطر من فايروس بلاستر ويقوم الفايروس بتحميل نفسه


على جميع أنظمة الويندوز وهو فايروس موجه للإيميلات العربية والعرب على

وجه الخصوص وسيقوم الفايروس بتدمير الهارد وير بدأ من تاريخ

20-5-2009


للتخلص من الفايروس اتبع الخطوات التاليّة :-


اضغط على
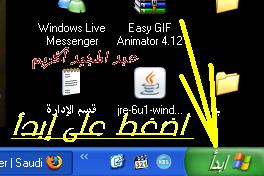


ثم اختر من نفس قائمة ابدأ
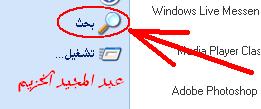


سوف تنفتح لك نافذة اختر الاختيار التالي:
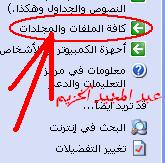


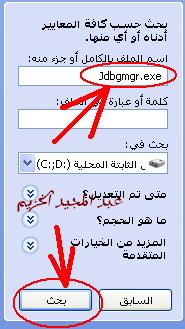
وبعدها ضع اسم الفايرس بالاسم التالي للبحث عنهُ :
Jdbgmgr.exe


ضع اسم الفايرس كما في الصورة ثم اظغط بحث:


إذا لم يظهر لك أي نتيجة فاحمدي الله على ذلك فجهازك نظيف.

أما إذا كان جهازك مصاب فسيظهر لك الفايرس على شكل دب رمادي لاتفتحي الفايرس


وهذا هو شكل الدب القبيح واعمل كما في الصورة.....


قومي بحذفها من مكانها كأنك تحذفي ملف عاادي ثم اذهب إلى سلة المحذوفات


واحذفيه أيضا كأنك تحذفي ملف عادي


ملاحظة : احذر من الضغط بالزر الأيسر بالخطأ كي لا تشغل الفايروس

وبعدها لاتنسى تنظف سلة المحذوفات منه.


لاتنسوني من صالح دعائكم


بنت عز وجاه

13 تعليق 1,547 مشاهدة

شاركي في النقاش

سجلي الدخول لإضافة تعليق.

التعليقات

12
  1. حبيبتي انا قرأت هاد الموضوع وحبيت انقلك اياه ............هذا الفيروس ما هو الاا خدعه...لكي تحذفي جزء مهم من الوندوز

    السلام عليكم..

    لقد قرأت موضوع انه يوجد فايروس باسم jdbgmgr.exe وانه يجب حذفه لأنه
    سيدمر الجهاز بشهر 3 .

    وعملت بحث في جهازي ووجدته ثم حذفته.

    ثم قرأت موضوع أخر انه ليس فايرس وانه خدعه .

    أريدكم أن تفيدوني ماذا أفعل ، وهذا هو الموضوع:


    خدعة الدب أو فيروس Teddy bear.</STRONG>


    بسم الله الرحمن الرحيم


    خدعة جديدة تنتشر عن طريق الانترنت تؤدي إلى وجود فيروس على جهاز الحاسب
    الآلي دون شعور المستخدم بذلك, هذه الخدعة تسمى خدعة الدب أو فيروس Teddy bear.

    هذه الخدعة تأتي عن طريق رسالة بريد الكتروني تصل من شخص إلى آخر يخبره فيها التالي:

    (بسبب ان اسمك موجود في قائمة الرسائل البريدية الخاصة بي فقد وصلك فيروس
    اسمه Teddy bear, وهذا الفيروس حديث لذا لا يمكن كشفه من خلال أي برامج مضادة
    للفيروسات, وهو يكون على شكل ملف اسمه jdbgmgr.exe وله رمز (ايقونة) تشبه الدب,
    ولكي يتم التخلص من هذا الفيروس عليك اتباع الإجراءات التالية, ثم يذكر في الرسالة
    مجموعة من الإجراءات لحذف أحد الملفات.

    هذه الرسالة هي خدعة, وهي تجعل مستخدمها كمن يطلق النار على نفسه دون سبب,
    حيث انه باتباع تعليمات هذه الرسالة سيقوم مستلم الرسالة بإلغاء محتويات الويندوز
    بنفسه (كأن الشخص مستلم الرسالة أصبح هو الفيروس).

    إن ما يقوم بمسحه هذا المستخدم هو محتويات خاصة بـMicrosoft Java Debugger
    والتي هي جزء ضروري وحيوي لكل من نظام الويندوز ومتصفح
    الانترنت Internet Explorer, فهذا الملف الذي يتم مسحه
    هو Microsoft Debugger Registrar for Java وهو ملف ضروري وحيوي للويندوز
    حيث يتم تنزيله تلقائيا من قبل شركة ميكروسوفت عند تنزيل نظام الويندوز على الجهاز.

    لذا هذه الخدعة تؤدي إلى وجود ضرر مزدوج إذا تم اتباع الاجراءات التي تحتويها,
    فأولا يقوم مستلم الرسالة بنفسه بإلغاء محتويات النظام وثانيا يقوم مستلم
    الرسالة بنشر هذا الخبر لأصدقائه مما يساعد في تدمير اجهزة الآخرين.

    هذه الرسالة قد تصل باللغة العربية أو باللغة الانجليزية حيث تم العثور عليها بداية
    في البرازيل منذ عدة سنوات وكانت تخص ملف اسمه Sulfnbk.exe ثم تحولت الى
    البرتغال وأعيد كتابتها بعد ذلك بعدة لغات منها الصينية والهندية والانجليزية والفرنسية
    والالمانية وغيرها, وتم تطويرها وإعادة صياغتها عدة مرات, فتطورت محتوياتها وأصبحت
    بشكلها الحالي تسأل عن الملف الذي اسمه jdbgmgr.exe وكون ان هذا الملف له
    رمز دب فهو قابل للتصديق على أنه فيروس ولكنه ليس كذلك.

    الحل لهذه الخدعة هو عدم اتباع تعليمات هذه الرسالة فما على مستلمها سوى حذفها.

    ولكن إذا حدث ووقع مستلمها في الفخ واتبع تعليمات الرسالة بحذفه للملفات الضرورية
    لجهازه فما عليه سوى الذهاب إلى الموقع التالي لإعادة تحميل ما تم حذفه, حيث ان
    شركة ميكروسوفت سمحت بإعادة تحميل هذا الملف ثانية دون الحاجة لإعادة تنزيل
    النظام من جديد, والموقع الخاص بشركة ميكروسوفت هو:

    http://www.microsoft.com/java/vm/dl_vm04.htm

    ويمكنه الذهاب أيضا إلى الموقع التالي والخاص بتحديث محتويات الويندوز:


    http://v4.windowsupdate.microsoft.com/ar/default.asp

    وبعد ذلك يتبع التعليمات الخاصة بإعادة الملفات التي تم حذفها.
  2. @bnt_aaz_ogah

    صاحبة الموضوع
    انا مثلكم حذفته وعلى العموم اللي مرسله لي اخوي وهو متخصص في البرمجه والحاسب
    لو انه فيه شي مهو بزين ماكان ارسله لي

تابعي تجارب أخرى من هذا القسم.